Domain netzwerkinstallation.de kaufen?
Wir ziehen mit dem Projekt
netzwerkinstallation.de um.
Sind Sie am Kauf der Domain
netzwerkinstallation.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzwerkinstallation.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **

Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:
-
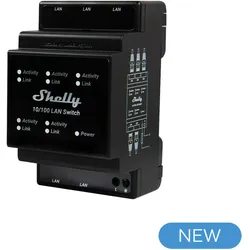
Shelly LAN Switch (5 Ports), Netzwerk Switch, SchwarzDer Shelly LAN Switch ist ein vielseitiger und zuverlässiger Netzwerk-Switch, der speziell für die DIN-Schienenmontage entwickelt wurde. Mit fünf RJ45-Anschlüssen und einer Datenübertragungsrate von 10/100 Mbps bietet er eine stabile und konstante Netzwerkverbindung für Ihre Geräte. Der Switch ist ideal für den Einsatz in Sicherungskästen und ermöglicht eine einfache Installation ohne umfangreiche Neuverkabelungen. Dank der LED-Anzeigen haben Sie stets den Überblick über den Betriebsstatus. Die Stromversorgung erfolgt direkt über das Stromnetz, sodass keine zusätzlichen Adapter erforderlich sind. Highlights: - DIN-Schienenmontage für einfache Installation - Kompatibel mit Google Assistant und Amazon Alexa - Stromversorgung von 110V bis 230V, keine zusätzlichen Adapter erforderlich.51,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ernst, Thomas: Netzwerktechnik im GebäudeNetzwerktechnik im Gebäude , Verkabelung, Adressierung und Betrieb - Grundwissen für Elektrotechniker und Installateure , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 202412, Autoren: Ernst, Thomas, Seitenzahl/Blattzahl: 298, Keyword: Datenübertragung; Gebäudeautomation; IT-Technik; Informationstechnik; Kommunikationstechnik; Kommunkationskabelanlagen; Netzwerke; Netzwerktechnik; Protokolle; Verkabelung, Fachschema: Elektroberufe / Elektrohandwerk~Elektrohandwerk~Elektroinstallation~Installation (Bau) / Elektrohandwerk~Nachrichtentechnik~Kommunikation (Technik) / Telekommunikation~Telekommunikation~Netzwerk (elektronisch)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Nachrichtententechnik, Telekommunikation~Netzwerk-Hardware~Netzwerkstandards und Netzwerkprotokolle, Warengruppe: TB/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 15, Gewicht: 448, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
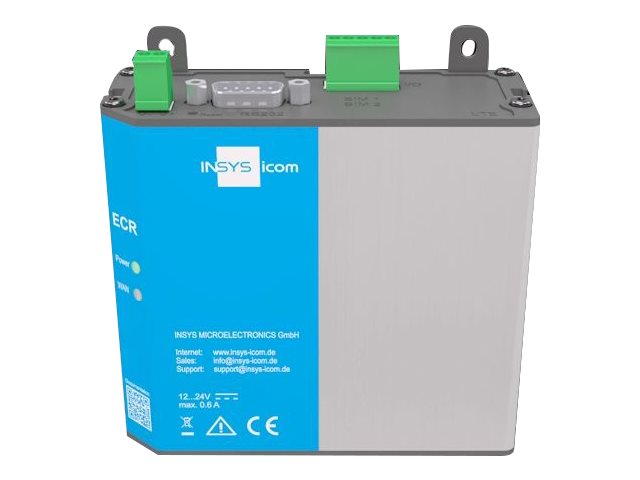
INSYS icom ECR-EW300 WLAN/LAN-to-LAN-Router VPN 2xEthernetkompaktes, flexibel montierbares Gehäuse / sichere Fernwartung / Montage auf DIN-Hutschienen, Wandmontage möglich / 1x SMA-Antennenanschluß, Dual-Sim, 4G/LTE-kompatibel / Gehärtetes Router-Betriebssystem646,91 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie schließe ich einen WLAN-Router an ein bestehendes LAN-Netzwerk an?
Um einen WLAN-Router an ein bestehendes LAN-Netzwerk anzuschließen, verbinde einfach den WAN-Port des Routers mit einem freien LAN-Port des bestehenden Netzwerks. Stelle sicher, dass der WLAN-Router über eine eigene IP-Adresse verfügt und dass DHCP aktiviert ist, um IP-Adressen an die drahtlosen Geräte zu vergeben. Konfiguriere dann die WLAN-Einstellungen des Routers nach Bedarf und vergib ein sicheres Passwort für den Zugriff auf das WLAN. **
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
Top-Angebote
Produkte zum Begriff Iptables:
-
INSYS 10021493 - WLAN Router 2.4 GHz, LAN / LANWLAN/LAN-to-LAN-Router Der ECR-EW300 ist Teil der ECR-Produktserie und überzeugt im Speziellen mit folgenden technischen Features: WLAN-Access Point und -Client 1x seriell RS485 1x seriell RS232 2 digitale Eingänge, 2 digitale Ausgänge 2x Ethernet 10/100BT Sleep-Mode für energieautarke Anwendungen Einbau in Schaltschränke und Kleinverteiler Montage auf Wand- und Hutschiene Vielfältig einsetzbar und universelle Montageoptionen Die Router der ECR-Serie verfügen über alle wichtigen Schnittstellen zur Umsetzung umfangreicher Anwendungen von Remote Services bis IoT. Sowohl die LAN- als auch die LTE-Variante bieten WLAN zum Betrieb als Access Point zur lokalen Vernetzung oder als Client zur Einbindung in eine IT-Infrastruktur. Die integrierten digitalen I/Os erweitern zusätzlich den Spielraum der Anwendungsmöglichkeiten. Gehärtetes Betriebssystem icom OS Serielle Schnittstellen und digitale I/Os WLAN Universelle Montage Vielfältige Einsatzmöglichkeiten Verbinden Sie unterschiedliche Komponenten mittels zahlreicher Schnittstellen. Fernzugriff und Datenerfassung Administrieren Sie auch schwer zugängliche Anlagen oder erfassen Sie Daten von anderen WLAN-Geräten. Sleep-Mode Keine Stromversorgung vor Ort? Der Energiesparmodus ermöglicht auch Anwendungen mit Solar- oder Batteriebetrieb.699,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
HP Electronic HP Care Pack Installation Service - Installation / Konfiguration (für Netzwerk-Kit) (H4518E)Electronic HP Care Pack Installation Service - Installation / Konfiguration (für Netzwerk-Kit) - Vor-Ort - für DesignJet HD Pro 2, HD Pro MFP, SD Pro 2, SD Pro MFP, T2500, T2600, T2600dr, T3500, T950552,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Shelly LAN Switch (5 Ports), Netzwerk Switch, SchwarzDer Shelly LAN Switch ist ein vielseitiger und zuverlässiger Netzwerk-Switch, der speziell für die DIN-Schienenmontage entwickelt wurde. Mit fünf RJ45-Anschlüssen und einer Datenübertragungsrate von 10/100 Mbps bietet er eine stabile und konstante Netzwerkverbindung für Ihre Geräte. Der Switch ist ideal für den Einsatz in Sicherungskästen und ermöglicht eine einfache Installation ohne umfangreiche Neuverkabelungen. Dank der LED-Anzeigen haben Sie stets den Überblick über den Betriebsstatus. Die Stromversorgung erfolgt direkt über das Stromnetz, sodass keine zusätzlichen Adapter erforderlich sind. Highlights: - DIN-Schienenmontage für einfache Installation - Kompatibel mit Google Assistant und Amazon Alexa - Stromversorgung von 110V bis 230V, keine zusätzlichen Adapter erforderlich.51,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ernst, Thomas: Netzwerktechnik im GebäudeNetzwerktechnik im Gebäude , Verkabelung, Adressierung und Betrieb - Grundwissen für Elektrotechniker und Installateure , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 202412, Autoren: Ernst, Thomas, Seitenzahl/Blattzahl: 298, Keyword: Datenübertragung; Gebäudeautomation; IT-Technik; Informationstechnik; Kommunikationstechnik; Kommunkationskabelanlagen; Netzwerke; Netzwerktechnik; Protokolle; Verkabelung, Fachschema: Elektroberufe / Elektrohandwerk~Elektrohandwerk~Elektroinstallation~Installation (Bau) / Elektrohandwerk~Nachrichtentechnik~Kommunikation (Technik) / Telekommunikation~Telekommunikation~Netzwerk (elektronisch)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Nachrichtententechnik, Telekommunikation~Netzwerk-Hardware~Netzwerkstandards und Netzwerkprotokolle, Warengruppe: TB/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 15, Gewicht: 448, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
Ähnliche Suchbegriffe für Iptables
-
INSYS icom ECR-EW300 WLAN/LAN-to-LAN-Router VPN 2xEthernetkompaktes, flexibel montierbares Gehäuse / sichere Fernwartung / Montage auf DIN-Hutschienen, Wandmontage möglich / 1x SMA-Antennenanschluß, Dual-Sim, 4G/LTE-kompatibel / Gehärtetes Router-Betriebssystem646,91 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie schließe ich einen WLAN-Router an ein bestehendes LAN-Netzwerk an?
Um einen WLAN-Router an ein bestehendes LAN-Netzwerk anzuschließen, verbinde einfach den WAN-Port des Routers mit einem freien LAN-Port des bestehenden Netzwerks. Stelle sicher, dass der WLAN-Router über eine eigene IP-Adresse verfügt und dass DHCP aktiviert ist, um IP-Adressen an die drahtlosen Geräte zu vergeben. Konfiguriere dann die WLAN-Einstellungen des Routers nach Bedarf und vergib ein sicheres Passwort für den Zugriff auf das WLAN. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.